

Tópicos desta notícia (8)
O que aconteceu
A Sophos passou a usar agentes de IA para investigar os alertas que chegam ao seu centro de operações de segurança e reduziu o tempo médio de resposta de cerca de 38 minutos para 89 segundos nos casos tratados por esses agentes. O dado está no estudo de caso que a OpenAI publicou nesta sexta-feira (9/10/2026) sobre o programa Daybreak (OpenAI), em que a empresa de segurança combina modelos de fronteira com a própria inteligência de ameaças e os seus manuais de resposta.
Hoje, 52% dos casos do serviço de detecção e resposta gerenciadas (MDR) da Sophos são fechados de ponta a ponta pela IA, dentro de limites calibrados por analistas da casa. Nos bastidores, sensores de mais de 500 integrações de terceiros geram trilhões de eventos por dia, que a companhia reduz a cerca de 1.000 a 2.000 casos para nove centros de operações. Os 38 minutos anteriores já eram um desempenho melhor que o de 96% dos SOCs profissionais, segundo o CTO John Peterson.
Por que isso está acontecendo
O volume de alertas superou a capacidade humana de resposta. No Brasil, foram cerca de 249,3 bilhões de ataques cibernéticos entre janeiro e julho de 2026, mais do que todo o ano de 2025, segundo o levantamento de ameaças da Fortinet (IT Forum). O relatório de operações de segurança da N-able, citado na mesma reportagem, analisou mais de 900 mil alertas e mostrou que metade dos ataques contorna a proteção tradicional de endpoints, com dois alertas chegando por minuto ao SOC analisado — onde 90% das investigações já contam com automação e a supervisão humana fica nas decisões críticas.
O custo do outro lado da balança subiu junto. O relatório Cost of a Data Breach 2026, da IBM, aponta custo médio global de US$ 4,99 milhões por violação, alta de 12% em um ano, e aumento de 56% nos ataques conduzidos com IA. Na mesma pesquisa, IA e automação de segurança aparecem entre os fatores que mais reduzem o prejuízo: US$ 1,93 milhão em média (IBM).
O que isso muda para uma PME brasileira
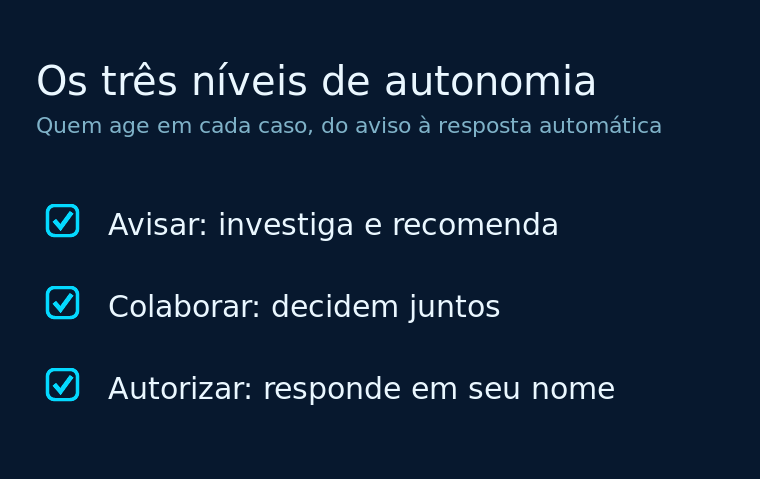
Nenhuma empresa de 20 ou 200 pessoas vai montar nove centrais de monitoramento. O que dá para copiar do caso é a parte barata: decidir, processo por processo, o que o agente pode fazer sozinho e o que precisa passar por gente. A Sophos expôs isso como um contrato de três níveis de autonomia, em que o cliente escolhe o quanto quer ser avisado antes de cada ação — e as mesmas fronteiras valem quando quem executa é um humano ou um modelo.
Para a empresa brasileira, o relógio da lei corre junto com o do incidente. Pela Resolução CD/ANPD nº 15/2024, quem controla dados pessoais tem três dias úteis, contados do momento em que descobre que o incidente atingiu dados pessoais, para comunicar a autoridade e os titulares afetados; para agentes de pequeno porte o prazo dobra, e todo incidente, comunicado ou não, precisa ficar registrado por cinco anos (ANPD).
Detecção lenta deixa de ser só um problema técnico e vira prazo perdido: uma operação que leva horas para responder o que aconteceu e quais dados saíram começa a notificação já atrasada.
Onde faz sentido usar
- Triagem de alertas. Separar ruído de incidente real antes de acordar alguém é onde o ganho aparece primeiro, e cabe em estrutura pequena, com regra escrita de quando o agente decide e quando ele para.
- Resposta a incidente com prazo legal. Ter o resumo do caso montado automaticamente encurta o caminho até a avaliação de risco que a LGPD exige.
- Revisão de acessos. A mesma arquitetura de permissões que define o que um agente pode fazer serve para auditar quem, na equipe, tem acesso a quê.
- Automação além da segurança. O padrão investigar, recomendar e agir só dentro de um limite declarado é o que a Canis desenha em IA e automação para atendimento, cobrança e rotinas de retaguarda.
Riscos e limites
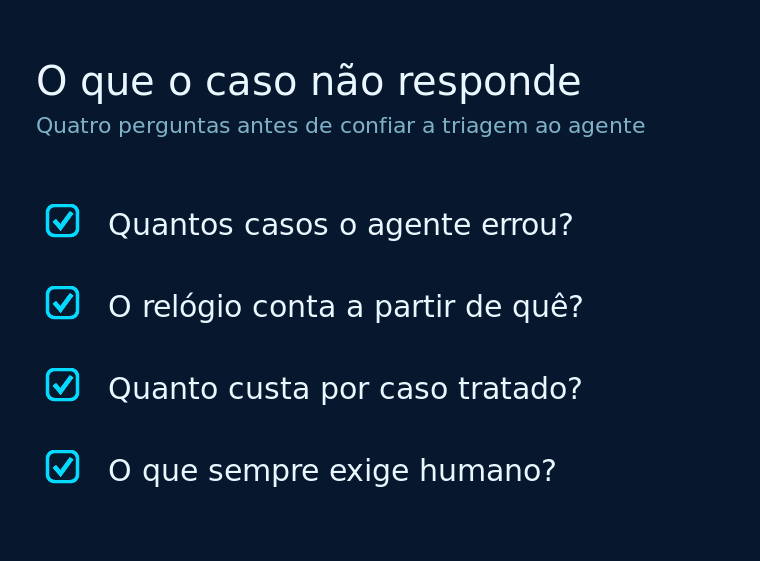
O caso é o fornecedor falando de si: 89 segundos e 52% são números da Sophos, medidos no desenho dela, sem auditoria independente publicada. Velocidade de triagem não prova taxa de acerto, e o material não responde a quatro perguntas que decidem a conta.
Há ainda a dependência embutida: os agentes rodam sobre modelos da OpenAI. A Sophos descreve a adoção como faseada, começando pelos fluxos defensivos e com os próprios analistas no circuito em vez de acesso direto do cliente ao modelo (Sophos) — quem contrata compra o serviço montado, não a peça avulsa.
O que avaliar antes de implementar
- Quem responde pelo erro. Automação de segurança só é sustentável com um dono nomeado para a decisão do agente. Sem isso, o tempo ganho vira responsabilidade diluída.
- O prazo real do seu incidente. Meça quanto tempo passa entre o alerta e a informação necessária para avaliar risco. É esse intervalo, e não o do fornecedor, que define o custo e o cumprimento do prazo legal.
- Limite declarado por processo. Escreva o que cada agente pode fazer sozinho, o que exige aprovação e o que não passa de recomendação. Regra implícita não sobrevive ao primeiro incidente real.
- Registro mínimo. Defina onde ficam o histórico, as decisões e as evidências. A ANPD pode pedir esse material a qualquer tempo, pelos cinco anos seguintes.
Fontes
- OpenAI — estudo de caso da Sophos com o Daybreak — 9/10/2026, fonte primária
- Sophos — entrada no Daybreak Cyber Partner Program — 22/06/2026
- Sophos — parceria com a OpenAI para provedores de serviço — 6/08/2026
- MSPAlert — SOC agêntico e base de clientes de MDR — 9/10/2026
- IT Forum — ataques no Brasil e relatório de operações de segurança
- IBM — Cost of a Data Breach Report 2026
- ANPD — Resolução CD/ANPD nº 15/2024
Fontes abertas em 09/10/2026.
Conclusão
O que a Sophos colocou no mercado não foi só velocidade: foi um contrato explícito de autonomia, com o que a máquina decide e o que volta para a mão de gente. Uma empresa brasileira não precisa de nove SOCs para aproveitar a lição — precisa saber quanto tempo leva para entender um incidente e quem autoriza cada ação. É esse desenho, mais do que a ferramenta escolhida, que decide se o ganho de tempo vira menos risco.
Sua operação responde a um incidente em minutos ou em dias? A Canis mapeia o processo, define o limite de cada agente e conecta a automação ao que a sua empresa já usa. Falar com a Canis →


