

Tópicos desta notícia (7)
O WordPress.org publicou em 18 de novembro a versão 7.1.5, uma release de segurança de ciclo curto com 20 correções: 18 vulnerabilidades e duas mudanças de endurecimento. A orientação oficial é atualizar imediatamente, e o motivo é concreto: uma das falhas não exige autenticação e, segundo o anúncio, pode levar à execução remota de código. O anúncio oficial da versão 7.1.5 lista item por item o que foi corrigido.
O WordPress roda em 38,5% de todos os sites do mundo, segundo a W3Techs, e 23,3% dos sites que usam a plataforma ainda estão na versão 6 — instalações que dependem de backport para receber a correção.
O que a versão 7.1.5 corrige
Os 20 itens cobrem tipos diferentes de falha. São duas injeções de SQL (no WP_Meta_Query com relation aninhado e no campo de página inicial das prévias do Customizer), várias falhas de XSS (da biblioteca de mídia legada ao bloco Comment Date, passando por oEmbed e metadados do Openverse), vazamentos de informação (e-mails pela API REST de comentários, termos privados de taxonomia) e um bypass que deixava autores editarem comentários além da permissão.
As duas mudanças de endurecimento não são exploráveis por si: corrigem uma expressão regular que ampliava o casamento de tipos de mídia JSON e removem o embed do Imgur no editor de blocos.
O anúncio não atribui um CVE a cada item; a Patchstack registra que nenhum identificador havia sido atribuído na data da publicação — o que limita quem mede exposição por scanner de CVE.
A correção foi retroportada para todas as branches que ainda recebem atualização de segurança, até a 4.7. A documentação da versão lista cada branch e o pacote corrigido: 7.0.9, 6.9.12, 6.8.13, 6.7.12, 6.6.12 e 6.5.15, e assim por diante até a 4.7.40. A 4.6 e anteriores não recebem mais correção de segurança.
Por que a falha do Template Part é a mais grave
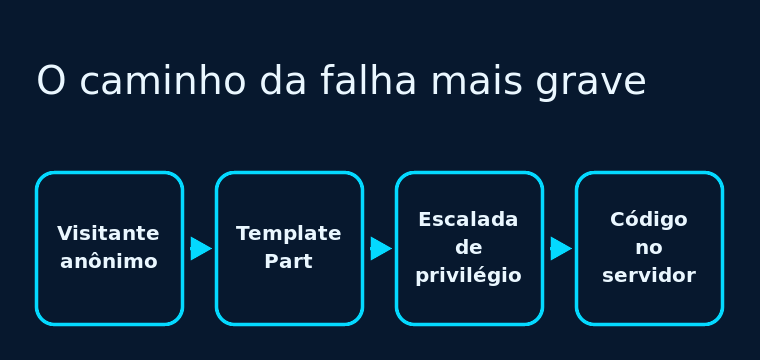
O item que o anúncio destaca é uma escalada de privilégio sem autenticação via atributos do bloco Template Part. Três características se somam: não precisa de login, mexe com permissões e pode terminar em execução remota de código (RCE). RCE quer dizer que o atacante consegue fazer o servidor executar comandos escolhidos por ele — ler e alterar arquivos, criar contas de administrador, instalar backdoor e publicar conteúdo.
Em multisite, outro item crítico: um Administrator de um site da rede podia assumir a conta de Super Admin pelas prévias de menu do Customizer. O detalhe importa para agências e grupos que concentram sites em uma instalação — o comprometimento de um vale para a rede inteira.
Para quem compara releases para medir exposição, vale um alerta: a Patchstack observa que cinco das 20 correções vieram no pacote de blocos (Gutenberg) e não aparecem na lista de arquivos PHP da documentação. Quem faz o diff só da lista pode concluir que uma falha não foi corrigida quando ela foi.
Quem está exposto e como confirmar a versão
Está exposto quem roda a branch 7.1 em qualquer versão anterior à 7.1.5, e também as branches 7.0, 6.9, 6.8 e anteriores — todas na lista da documentação, cada uma com a release corrigida correspondente.
No painel, a versão instalada aparece em Painel > Atualizações. Se o site usa atualizações automáticas de segurança, o processo tende a rodar sozinho, mas a confirmação é manual: atualização automática que falha por falta de espaço, permissão de arquivo ou bloqueio do provedor não avisa o dono.
Se a versão estiver antiga e o botão de atualizar não funcionar, o caminho é o provedor: em plano gerenciado, quem controla o core é o host. Peça a confirmação por escrito da 7.1.5 — e, se a instalação for multisite, confira quem são os Super Admins.
O que uma PME brasileira deve fazer hoje
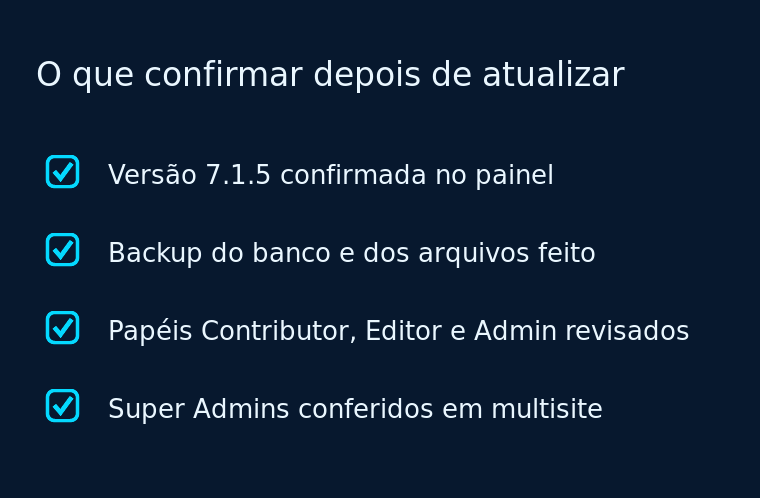
O roteiro é curto e cabe na manhã: fazer backup, atualizar, conferir a versão e revisar quem tem acesso. O backup vem antes porque a atualização pode conflitar com tema ou plugin, e voltar atrás sem cópia é caro. A revisão de acessos vem depois porque seis das correções tratam do que os papéis Contributor, Author, Editor e Administrator alcançam — conta antiga com privilégio alto é porta que o patch não fecha.
Para quem mantém vários sites: confirmar a versão de cada domínio, priorizar multisite e sites com dados de clientes, e só então os institucionais sem formulário. Se o site usa XML-RPC e não precisa do recurso, desativar reduz a superfície de dois itens desta release: a negação de serviço por pingbacks em lote e o vazamento de comentários para assinantes.
Há o lado regulatório: se o site guarda dados pessoais e foi comprometido, a LGPD prevê comunicação de incidente à ANPD quando houver risco ou dano relevante aos titulares. O procedimento oficial da ANPD é feito pelo sistema SEI!ANPD, pelo encarregado de dados ou por representante legal. Não é o caso de todo site que apenas atualiza — é o caso de quem tem indício de invasão e dados de clientes no banco.
O que a atualização não resolve
Atualizar fecha a porta, mas não limpa a casa. Se o site foi explorado antes do patch, a versão nova não remove conta de administrador criada pelo atacante, plugin instalado à força, arquivo alterado ou backdoor no servidor. Nesse cenário, o trabalho é de resposta a incidente: revisar usuários, plugins, temas, arquivos e logs, trocar senhas e chaves, e só então voltar a operar com confiança.
WAF e plugin de segurança reduzem superfície, mas não substituem a correção do core. E atualização malfeita derruba site: backup e teste em homologação continuam valendo, com a ressalva de que, em release de segurança, a janela entre testar e aplicar deve ser curta. A 7.2, prevista para 8 de dezembro, já tem um RC 2 com as correções, mas versão candidata não vai para produção.
Fontes
- WordPress News — WordPress 7.1.5 Release — anúncio oficial com as 20 correções, acesso em 19/11/2026
- WordPress.org — Version 7.1.5 — branches afetadas, pacotes corrigidos e lista de arquivos, acesso em 19/11/2026
- Patchstack — WordPress 7.1.5 Security Release — leitura independente, contagem de falhas, ausência de CVE e pacote Gutenberg
- W3Techs — WordPress — adoção e distribuição de versões, 19/11/2026
- ANPD — Comunicação de Incidente de Segurança — procedimento oficial, acesso em 19/11/2026
O próximo passo
Se o site é seu, o roteiro termina com uma confirmação: a versão instalada é 7.1.5? Se não for e você não tem acesso ao painel, peça ao provedor a confirmação por escrito. Se for, revise quem tem Contributor ou superior e, em multisite, os Super Admins — o patch fecha a falha, mas não apaga o acesso que já existe.
Quer saber se o seu site está coberto? A Canis faz auditoria de sites WordPress, aplica atualizações com backup e homologação e revisa permissões de acesso. Conheça o serviço de desenvolvimento de sites →


