
Tópicos desta notícia (8)
1Password lança uma camada de confiança para agentes pessoais
A 1Password anunciou nesta quinta-feira, 22 de outubro, o 1Password for Agents, uma plataforma que permite a agentes de IA pessoais entrar em contas em nome do usuário sem receber a senha. A promessa é substituir o hábito de colar credencial no prompt por um fluxo em que o cofre preenche o login depois que a pessoa aprova o pedido no próprio dispositivo.
O lançamento chega no mesmo dia em que o Axios mostrou que bancos dos Estados Unidos começaram a detectar atividade de agentes dentro de contas de clientes e a restringir o acesso de terceiros. A coincidência ajuda a entender o produto: ele não resolve o problema de o agente agir em seu nome, mas tira a senha do caminho.
Como o agente entra sem ver a senha
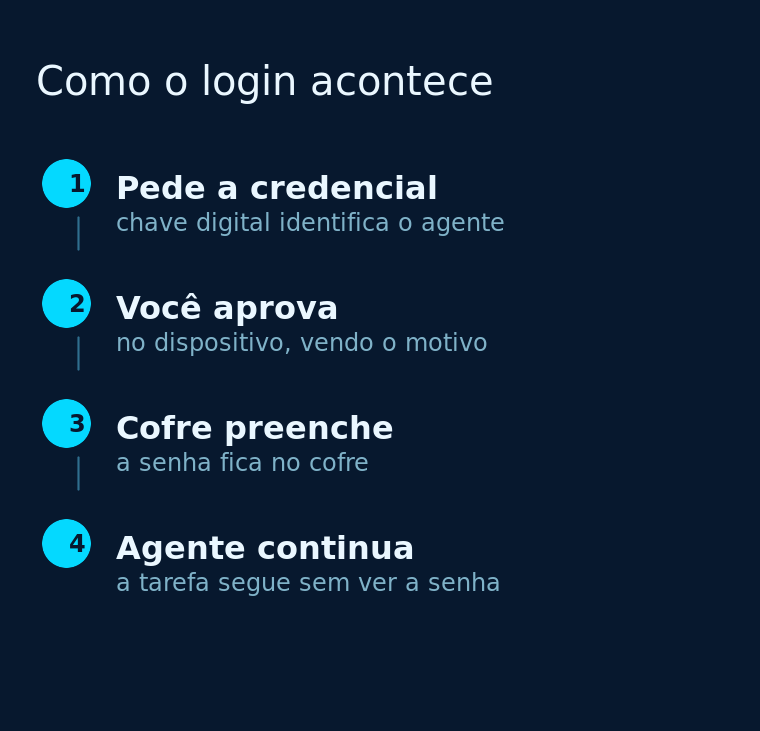
O mecanismo tem três passos, descritos no release da empresa. Primeiro, quando o agente chega a uma tela de login, ele se identifica ao 1Password com uma chave digital própria. Depois, o usuário recebe o pedido, vê qual credencial está sendo solicitada e por quê, e decide se aprova. Por fim, o 1Password preenche o formulário e o agente segue a tarefa — sem nunca receber a senha.
A aprovação acontece no dispositivo do usuário, o que, segundo a empresa, confirma que a permissão partiu dele. A credencial fica no cofre e a integração pode ser desconectada a qualquer momento. É um avanço sobre o método mais comum hoje: colar a senha no chat do agente, onde ela pode ficar salva no histórico do modelo.
O blog da 1Password acrescenta um detalhe que explica a demanda. Gerenciadores de senha de navegador não foram desenhados para deixar um agente entrar em nome do usuário; quem salva senhas no navegador descobre que o agente não consegue usá-las e precisa parar a tarefa até alguém digitar a senha.
Quais agentes já têm integração
A lista de parceiros anunciada é ampla, mas a disponibilidade não é uniforme. O blog separa o que está em rollout do que ainda é promessa:
| Agente | Empresa | Situação em 22/10/2026 |
|---|---|---|
| Muse | Meta | integração sendo liberada nos próximos dias, em todas as plataformas |
| Grok Bot | SpaceXSI | mesma situação: rollout nos próximos dias |
| Claude Duet | Anthropic | anunciada como “em breve” |
| ChatGPT Work e dots | OpenAI | anunciados como “em breve” |
| Townie | Town | “em breve”, com versões web e iOS |
| Browserbase, Browser Use, Dana, Instinct, KERNEL, Perplexity, Ramp, Tomo e Wajo | vários | parceiros adicionais, sem data |
A empresa também afirma que as salvaguardas e os controles variam por integração — uma ressalva importante: o nível de controle sobre o que o agente acessa não é idêntico em todos os casos.
O que muda para a PME brasileira
Para quem já delega tarefas a agentes, a mudança mais concreta é o fim da senha colada no prompt. O ganho não é só de segurança: o blog lembra que, com a credencial centralizada no cofre, quando a senha muda, ela é atualizada uma vez e os agentes conectados continuam funcionando sem ajuste em cada ferramenta.
O segundo efeito é de escopo. O anúncio descreve a plataforma para agentes pessoais de IA. Contas de trabalho e planos Business ou Enterprise não aparecem no material de lançamento. Para uma PME, isso significa que o uso imediato é individual: o dono ou um gestor conecta o próprio agente às próprias contas, e não um acesso compartilhado de equipe com trilha de auditoria.
O terceiro é de conformidade. Delegar a um agente o acesso a e-mail, CRM ou marketplace significa tratamento de dados pessoais sob a LGPD, que exige finalidade definida, necessidade e medidas de segurança (arts. 6º e 46 da Lei 13.709/2018). Aprovar o login no celular não substitui política de acesso, registro de quem autorizou o quê nem revisão periódica das integrações ativas.
Preço, planos e o limite que o anúncio não esconde
A disponibilidade inicial é limitada: o 1Password for Agents está incluído sem custo adicional nas contas Individual e Family do 1password.com. Contas hospedadas em 1password.eu e 1password.ca não são suportadas.
Não há informação de preço nem de data para planos de empresa, e os “em breve” não têm prazo. Também não está claro se administradores de TI terão relatório das aprovações — o que, numa operação com vários funcionários, é a diferença entre controle real e boa intenção.
A aprovação resolve o risco?
Resolve uma parte importante: a senha não vai para o modelo, não fica no histórico do prompt e não pode ser copiada pelo agente. O preenchimento é feito pelo cofre, e a integração pode ser desligada.
Não resolve quatro coisas. A primeira é o escopo: a aprovação é do login, não de cada ação depois dele. Uma vez dentro da conta, o agente executa a tarefa com os poderes daquele acesso.
A segunda é a política do site visitado. O caso dos bancos dos Estados Unidos mostra o limite: segundo o Axios, Morgan Stanley começou a bloquear agentes de terceiros, e JPMorgan, Bank of America e Citi também restringem o acesso. Mesmo com permissão do usuário, a orientação da maioria dos bancos é que humanos façam o próprio login. O relato inclui instituições que não conseguem distinguir se a atividade foi autorizada pelo cliente ou não.
A terceira é a injeção de prompt. Se o agente for induzido por uma página ou mensagem maliciosa, o pedido de credencial pode parecer legítimo para quem aprova. Ver o nome da credencial e o motivo ajuda, mas não elimina o julgamento humano no meio do fluxo.
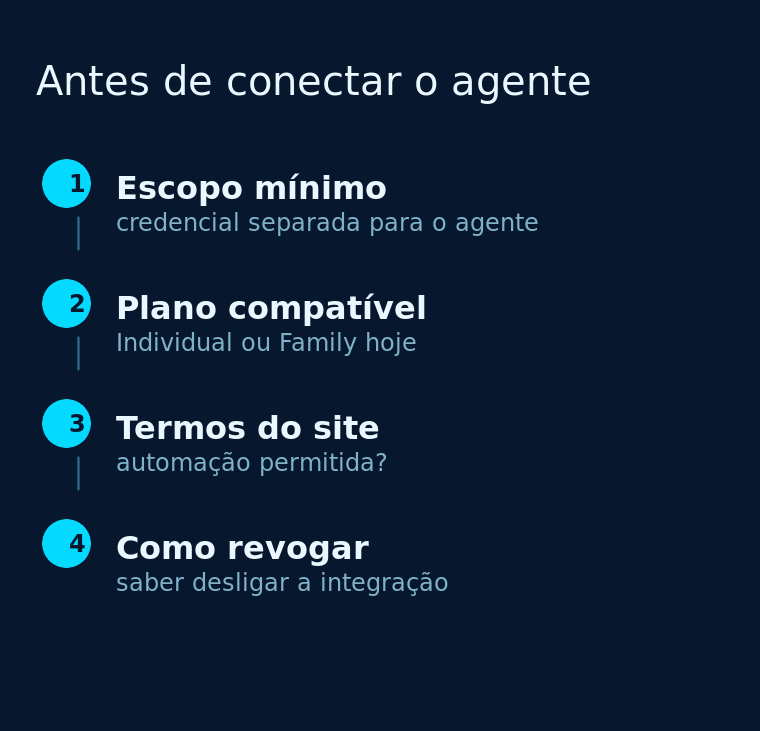
A quarta é a variação entre integrações, admitida pela própria 1Password. Antes de conectar o primeiro agente, vale usar uma credencial separada com o mínimo de acesso, revisar cada pedido, testar em conta de baixo risco e definir como revogar o acesso.
Fontes
- 1Password — 1Password for Agents Launches as the Trust Layer for Personal AI Agents (22/10/2026): anúncio oficial, fluxo de aprovação e parceiros.
- 1Password — Introducing 1Password for Agents (22/10/2026): disponibilidade por plano, situação das integrações e variação de controles.
- Axios — Unvetted AI agents are accessing U.S. bank accounts (22/10/2026): restrições de bancos e acesso somente leitura.
- TechCrunch — 1Password launches a way for AI agents to log in on your behalf (22/10/2026): confirmação independente do lançamento.
- Planalto — Lei 13.709/2018 (LGPD): finalidade, necessidade e segurança no tratamento de dados.
Fechamento
O 1Password for Agents é uma peça útil, mas parcial: resolve o vazamento da senha, não a governança do que o agente faz depois de entrar. Para a PME, o caminho é tratar cada integração como um acesso privilegiado — com escopo mínimo, aprovação consciente e revisão periódica —, e não como um atalho de produtividade sem dono.
Se a sua empresa está avaliando colocar agentes em processos com credenciais, veja como a Canis trabalha automação e inteligência artificial com controle de acesso.


